


Las recientes fallas de seguridad en PHP, un lenguaje de programación utilizado en sitios y aplicaciones web, llevaron a gobiernos, empresas y organismos a desconectar servicios de manera preventiva. El episodio volvió a poner sobre la mesa una pregunta que atraviesa a cualquier negocio que depende de la tecnología: ¿Qué tan preparadas están las empresas para actuar cuando sus sistemas quedan en riesgo?
En ese contexto, un informe de Talsoft e Ycon Research aporta un dato sobre las compañías argentinas: el 83 % no cuenta con un plan para responder a un incidente grave.
Los resultados surgen de un documento elaborado a partir del análisis de compañías que completaron su evaluación de GAP en ciberseguridad durante los últimos doce meses. Este diagnóstico identifica brechas entre las prácticas de una compañía y los controles necesarios según sus riesgos y su operación.
Las dificultades también aparecen en la administración cotidiana de los sistemas. El 83 % gestionaba las altas, bajas y modificaciones de acceso mediante procesos informales. Esa práctica puede dificultar el seguimiento de quién tiene permisos para consultar información o utilizar herramientas de la compañía. Por otra parte, el 67 % declaró no haber tenido incidentes en los últimos doce meses.
Leandro Ferrari, CEO de Talsoft, explica que “la preparación empieza por resolver preguntas concretas: quién toma las decisiones ante un incidente, qué sistemas hay que recuperar primero y cómo se comprueba que esa recuperación es posible”.
“Si esas respuestas dependen de improvisar, la continuidad del negocio queda expuesta”, insiste el ejecutivo.
Los diagnósticos de Talsoft ubicaron a las pymes y startups evaluadas entre los niveles 1 y 2 de madurez en ciberseguridad, etapas en las que predominan la respuesta a urgencias y los primeros esfuerzos por ordenar controles y responsabilidades. Para interpretar estos resultados, Talsoft utiliza una escala de seis niveles que describe cómo una compañía gestiona y sostiene su seguridad:
Se trata de una escala propia de trabajo, alineada con referencias como CIS Controls, un conjunto de buenas prácticas para proteger sistemas e información, e ISO 27001, una norma que establece requisitos para gestionar la seguridad de la información.
“Que una empresa esté en los primeros niveles de madurez no significa que no esté haciendo nada para protegerse. Muchas veces tiene herramientas y controles implementados, pero le falta orden, responsables claros y una forma de comprobar que esas medidas realmente funcionan. El desafío es pasar de resolver problemas cuando aparecen a construir una seguridad que pueda sostenerse en el tiempo”, explica Leandro Ferrari.
El 67 % de las empresas consultadas señaló que recibe frecuentemente requerimientos de clientes, auditorías, normas o ciberseguro. Estas exigencias agregan una dimensión comercial a la seguridad, porque obligan a explicar y documentar cómo se protege la información.
Según el análisis de Talsoft, un pedido de evidencia puede hacer visibles tareas pendientes, como revisar permisos, asignar responsables y comprobar que los datos se pueden recuperar. Responder un cuestionario requiere demostrar cómo se aplican y sostienen los controles.
El tamaño de una compañía influye en los recursos disponibles, pero no determina su madurez. Una compañía grande puede acumular herramientas y mantener accesos excesivos o sistemas antiguos. Una empresa pequeña puede sostener prácticas adecuadas si tiene prioridades definidas y una dirección involucrada.
En ese contexto, una startup que vende a grandes clientes puede ordenar su seguridad desde una etapa temprana por las evidencias que le exigen para contratarla. Una compañía con más años de actividad, en cambio, puede haber crecido sin revisar sus accesos ni probar la recuperación de sus sistemas.
“Un pedido de un cliente puede acelerar decisiones que la empresa venía postergando. El desafío es aprovechar ese impulso para establecer rutinas que el equipo pueda mantener, con responsables y pruebas de que los controles funcionan”, agrega Ferrari.
Talsoft identifica cinco grupos sometidos a mayores presiones regulatorias, contractuales u operativas para demostrar seguridad. Esta clasificación es una lectura cualitativa de las exigencias que enfrentan, no un ranking de madurez comprobada. Las entidades financieras reguladas integran ese grupo por sus obligaciones sobre riesgos tecnológicos, continuidad y protección de la información.
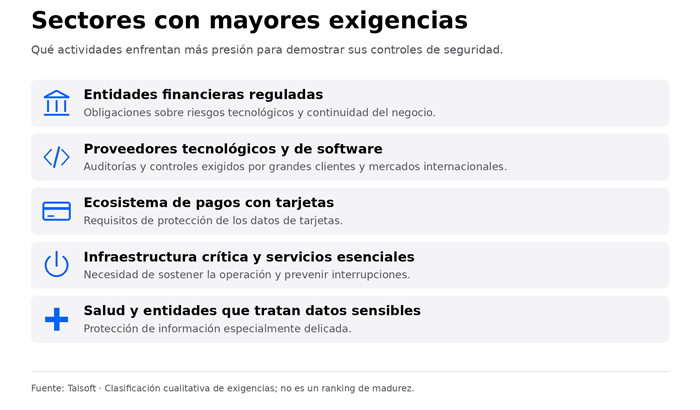
Los proveedores tecnológicos y las empresas de software como servicio que venden a grandes compañías o mercados internacionales también reciben pedidos de auditoría y revisiones de controles. En paralelo, las compañías del ecosistema de pagos con tarjetas deben atender requisitos de protección según los datos que manejan y su función dentro de la actividad.
En los operadores de infraestructura crítica y servicios esenciales, la continuidad y las consecuencias de una interrupción justifican controles exigentes. Las compañías de salud y otras entidades que tratan datos sensibles también necesitan proteger información especialmente delicada y sostener sus prestaciones, aunque sus recursos y capacidades pueden variar.
“En estos sectores, la ciberseguridad ya no depende solamente de la decisión de cada empresa. Hay regulaciones, exigencias de clientes y necesidades operativas que obligan a demostrar cómo se protege la información y cómo se garantiza la continuidad del negocio. Esto no significa que todas tengan un nivel de madurez elevado, sino que enfrentan una presión mayor para implementar controles, sostenerlos en el tiempo y contar con evidencias que demuestren que funcionan”, puntualiza el referente
En Argentina, las entidades alcanzadas por los requisitos mínimos del BCRA para gestionar riesgos tecnológicos y de seguridad de la información deben atender disposiciones sobre responsabilidades, controles, continuidad del negocio y respuesta a incidentes. El encuadre depende de la actividad y de la normativa aplicable; no todas las compañías que se presentan como fintech tienen las mismas obligaciones.
En software y servicios tecnológicos, Talsoft señala que ISO/IEC 27001 y los informes SOC 2 pueden aparecer como requisitos de clientes o procesos de contratación. La primera es una norma de gestión certificable. Los informes SOC 2, en cambio, surgen de una evaluación independiente de controles y aportan información para analizar los riesgos de contratar servicios.
En pagos, el estándar PCI DSS establece requisitos para proteger los datos de tarjetas. Alcanza a entidades que los almacenan, procesan o transmiten y a aquellas que pueden afectar la seguridad de ese entorno. Su aplicación depende del alcance y del papel de cada compañía dentro del ecosistema de pagos.
Por su parte, la Ley 25.326 de Protección de los Datos Personales exige medidas técnicas y organizativas para preservar la seguridad y confidencialidad de la información dentro de su ámbito de aplicación. Esto resulta especialmente relevante en salud, porque la ley considera sensibles los datos sobre la salud de las personas.
La incorporación de herramientas de inteligencia artificial suma nuevos desafíos a la madurez en ciberseguridad. Según el análisis de Talsoft, estas tecnologías permiten desarrollar aplicaciones y automatizar tareas con mayor rapidez, pero también pueden ampliar los riesgos cuando se utilizan sin revisar qué información manejan, a qué sistemas acceden y quién supervisa sus resultados.
Para las PyMEs y startups evaluadas, ubicadas entre los niveles 1 y 2, este escenario refuerza la necesidad de ordenar controles básicos. Compartir información confidencial con una herramienta, incorporar código sin revisar o dar permisos excesivos a un sistema automatizado puede agravar debilidades que la organización todavía no resolvió.
Talsoft distingue dos frentes. El primero es el uso de IA para trabajar o desarrollar productos, donde resulta necesario controlar los datos que se comparten y verificar las soluciones generadas. El segundo aparece cuando una aplicación incorpora agentes de IA, programas capaces de utilizar herramientas y ejecutar tareas. En esos casos, también hay que delimitar qué acciones pueden realizar y cuáles requieren autorización humana.
La madurez implica integrar estas decisiones a la gestión habitual de la seguridad. Esto supone identificar las herramientas y los proveedores utilizados, limitar sus permisos, asignar responsables y comprobar su comportamiento antes y después de ponerlos en funcionamiento. Una aplicación que funciona en una demostración todavía necesita pruebas para determinar cómo protege los datos y responde ante situaciones imprevistas.
“La inteligencia artificial permite desarrollar soluciones y automatizar procesos mucho más rápido, pero esa velocidad también puede multiplicar los riesgos si no hay controles adecuados. El problema no es solamente qué información compartimos con estas herramientas, sino también qué permisos les damos y qué acciones pueden ejecutar”, anexa Ferrari y sentencia: “Si una empresa todavía tiene dificultades para gestionar sus accesos y responsabilidades, incorporar agentes de IA sin supervisión puede agravar esas debilidades. La clave es aprovechar la tecnología sin perder el control sobre lo que hace”.


